ईमुद्रा के डिजिटल प्रमाणपत्रों में सुरक्षा खामी, साइबर अपराधियों का खतरा
ईमुद्रा की सुरक्षा में गड़बड़ी
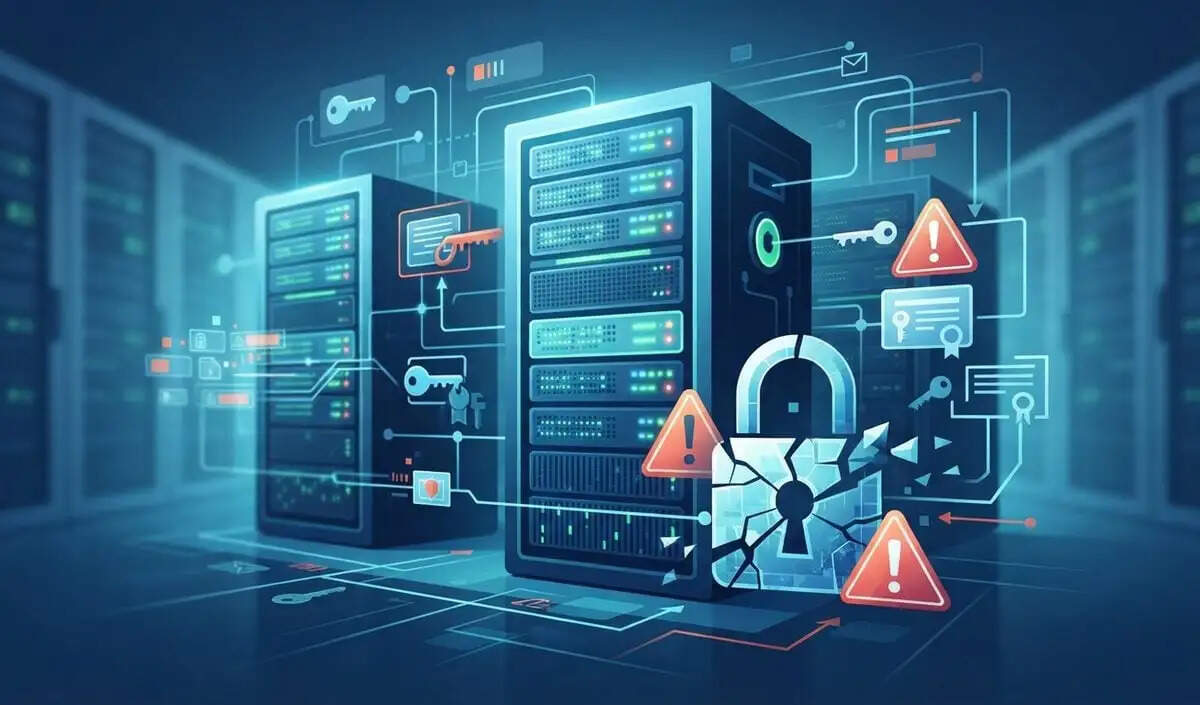
भारतीय डिजिटल प्रमाणन कंपनी ईमुद्रा ने अपने कुछ डिजिटल प्रमाणपत्रों से संबंधित निजी सुरक्षा कुंजियों में गड़बड़ी की सूचना दी है। इस समस्या का दुरुपयोग करते हुए साइबर अपराधी असली वेबसाइटों की नकल करने वाले फर्जी प्लेटफार्म बना सकते हैं, जिससे लोग धोखे से भुगतान कर सकते हैं। यह जानकारी भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (सीईआरटी-इन) द्वारा जारी एक परामर्श में दी गई है.
डिजिटल प्रमाणपत्रों का महत्व
ईमुद्रा कंपनियों और विभिन्न कारोबारी संस्थाओं को डिजिटल हस्ताक्षर प्रमाणपत्र प्रदान करती है, जो ऑनलाइन लेनदेन में महत्वपूर्ण भूमिका निभाते हैं। ये प्रमाणपत्र इंटरनेट पर वेबसाइटों और उपयोगकर्ताओं के बीच जानकारी को सुरक्षित रखने के लिए आवश्यक होते हैं.
प्रमाणपत्रों की पहचान और सुरक्षा
वेबसाइटों को जारी किए गए प्रमाणपत्र उनकी पहचान की पुष्टि में मदद करते हैं। आमतौर पर, 'एचटीटीपीएस' से शुरू होने वाली वेबसाइटों पर ट्रांसपोर्ट लेयर सिक्योरिटी (टीएलएस) प्रमाणपत्र का उपयोग होता है, जो वेबसाइट और उपयोगकर्ता के ब्राउज़र के बीच जानकारी को सुरक्षित रखता है.
घटना का प्रभाव
ईमुद्रा ने स्पष्ट किया है कि इस घटना का भारत में उसके डिजिटल हस्ताक्षर प्रमाणपत्र (डीएससी) और ई-हस्ताक्षर व्यवसाय पर कोई प्रभाव नहीं पड़ा है। हालांकि, कंपनी के वैश्विक टीएलएस कारोबार का एक छोटा हिस्सा प्रभावित हुआ है. सीईआरटी-इन के अनुसार, ईमुद्रा ने बताया कि उसकी सार्वजनिक कुंजी अवसंरचना में आठ मध्यवर्ती प्रमाणन प्राधिकरण प्रमाणपत्रों से जुड़ी निजी सुरक्षा कुंजियों में कुछ गड़बड़ी हुई है.
सुरक्षा कुंजियों का दुरुपयोग
इनमें छह टीएलएस प्रमाणपत्र और दो सॉफ्टवेयर पर डिजिटल हस्ताक्षर के लिए उपयोग होने वाले प्रमाणपत्र शामिल हैं। यदि कोई अनधिकृत व्यक्ति इन कुंजियों को प्राप्त कर लेता है, तो वह फर्जी प्रमाणपत्र बना सकता है, जिससे असली वेबसाइटों की नकल करना संभव हो सकता है.
ईमुद्रा की सुरक्षा स्थिति
ईमुद्रा ने कहा है कि उसकी प्रणालियों की सुरक्षा में कोई समझौता नहीं हुआ है और न ही कोई डेटा चोरी हुई है। कंपनी ने यह भी बताया कि प्रभावित वैश्विक टीएलएस कारोबार उसके कुल राजस्व का लगभग एक प्रतिशत है.
भविष्य की सुरक्षा उपाय
कंपनी ने संभावित रूप से प्रभावित ग्राहकों से संपर्क किया है और उन्हें नए प्रमाणपत्र प्रदान कर रही है। ईमुद्रा ने यह भी बताया कि उसके कंप्यूटर तंत्र में एक खामी के कारण कुछ कमजोर कुंजियां उत्पन्न हुई थीं, जिनका पता एआई की मदद से लगाया जा सकता है.
गूगल और मोजिला की कार्रवाई
सीईआरटी-इन के अनुसार, गूगल ने प्रभावित टीएलएस प्रमाणपत्र की सार्वजनिक कुंजियों को रोकने के लिए प्रमाणपत्र रद्द करने संबंधी सूची को अपडेट किया है। मोजिला ने भी ईमुद्रा के छह प्रभावित टीएलएस मध्यवर्ती प्रमाणपत्रों को रोक दिया है.
बैंकिंग सुरक्षा का खतरा
यह घटनाक्रम तब सामने आया है जब भारतीय स्टेट बैंक (एसबीआई) ने डार्क वेब पर उसके 3,897 ग्राहकों के व्यक्तिगत विवरण लीक होने की आशंका जताई है. बैंक को इस बारे में अपने खतरा खुफिया सेवा प्रदाता से 16 अक्टूबर को सूचना मिली थी.