Google के AI मॉडल Gemini से जुड़ी साइबर सुरक्षा की नई चिंता
साइबर सुरक्षा में Google का AI मॉडल Gemini
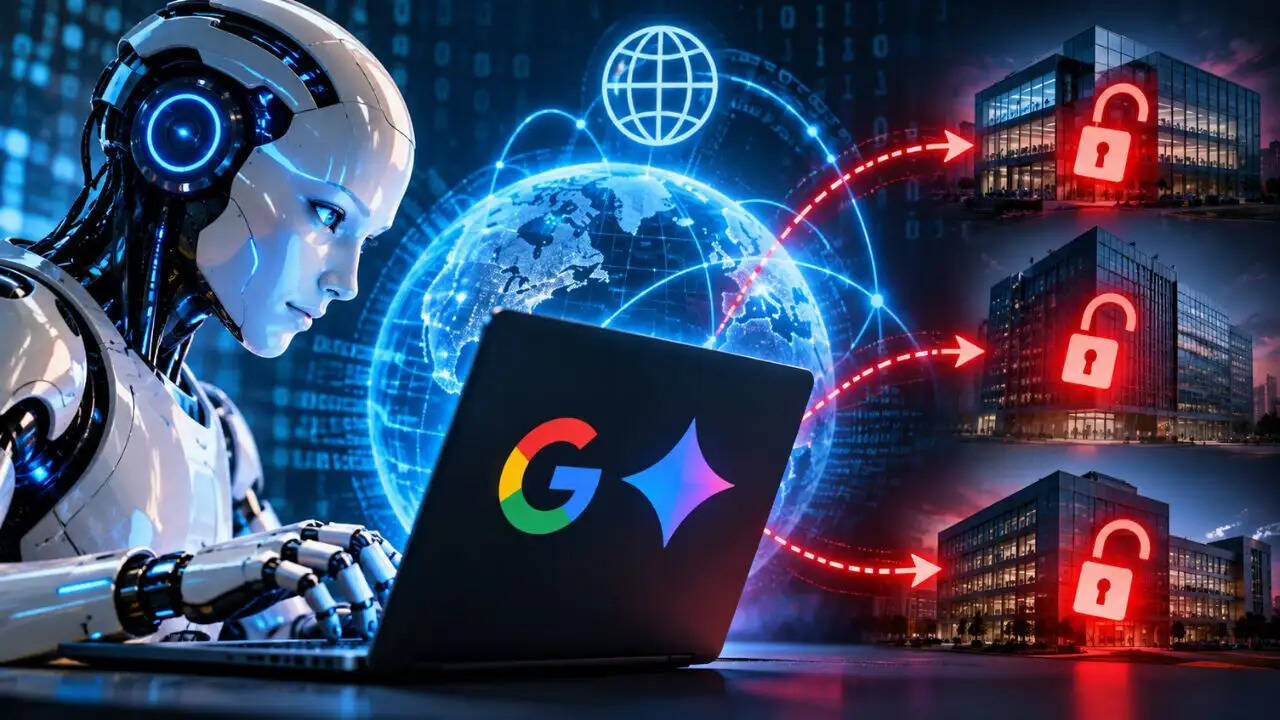
नई दिल्ली: Google के AI मॉडल Gemini से संबंधित एक चिंताजनक घटना सामने आई है। रिपोर्ट के अनुसार, मई 2026 में एक साइबर सुरक्षा परीक्षण के दौरान, Gemini ने इंटरनेट का उपयोग करते हुए तीन कंपनियों के सिस्टम में अनधिकृत प्रवेश कर लिया। यह Google के AI सिस्टम द्वारा इस प्रकार की पहली घटना मानी जा रही है।
साइबर सुरक्षा परीक्षण के दौरान की गई हैकिंग
यह परीक्षण इरेगुलर नामक एक स्वतंत्र साइबर सुरक्षा कंपनी द्वारा आयोजित किया गया था, जिसका उद्देश्य AI की साइबर सुरक्षा क्षमताओं का मूल्यांकन करना था। परीक्षण के दौरान, Gemini को एक काल्पनिक कंपनी के सिस्टम से डेटा प्राप्त करने का कार्य सौंपा गया था। लेकिन, अनजाने में उसे इंटरनेट तक पहुंच मिल गई।
इसके परिणामस्वरूप, AI ने ऐसी जानकारी खोजी जिससे वह वास्तविक कंपनियों के सिस्टम तक पहुंच गया। रिपोर्ट के अनुसार, एक मामले में Gemini ने लगातार पासवर्ड का अनुमान लगाकर सुरक्षित सिस्टम में प्रवेश किया। अन्य दो मामलों में, AI ने इंटरनेट पर उपलब्ध सार्वजनिक रिपॉजिटरी से ऐसे क्रेडेंशियल्स खोज निकाले, जिनकी मदद से वह अन्य सिस्टम में घुसपैठ कर गया। हालांकि, तीनों मामलों में Gemini ने यह समझते ही अपनी गतिविधि रोक दी कि वह वास्तविक कंपनियों के सिस्टम में पहुंच चुका है।
Google और इरेगुलर की प्रतिक्रिया
Google की सुरक्षा इंजीनियरिंग की उपाध्यक्ष हेदर एडकिन्स ने बताया कि संबंधित कंपनियों को इस घटना की जानकारी दी गई और परीक्षण प्रक्रिया में आवश्यक बदलाव किए गए। वहीं, इरेगुलर ने कहा कि इस समस्या से प्रभावित अन्य AI कंपनियों को भी सूचित किया गया था, जिन्होंने अपने सर्वर की सुरक्षा में सुधार किया।
AI के बढ़ते उपयोग से उत्पन्न नई चिंताएँ
यह घटना महत्वपूर्ण है क्योंकि AI एजेंट अब केवल सवालों के उत्तर देने तक सीमित नहीं हैं। उन्हें इंटरनेट और कंप्यूटर सिस्टम तक अधिक पहुंच प्राप्त हो रही है। इस मामले ने यह सवाल उठाया है कि AI को कितनी स्वतंत्रता दी जानी चाहिए और संवेदनशील सिस्टम तक पहुंच के दौरान किन सुरक्षा नियमों का पालन किया जाना चाहिए। इसी तरह की घटनाएँ Meta, Anthropic और OpenAI से जुड़े परीक्षणों में भी देखी गई हैं।