भारतीय शोधकर्ताओं ने एआई का उपयोग कर ओपनएआई में सुरक्षा खामी का पता लगाया
साइबर सुरक्षा में नई उपलब्धि
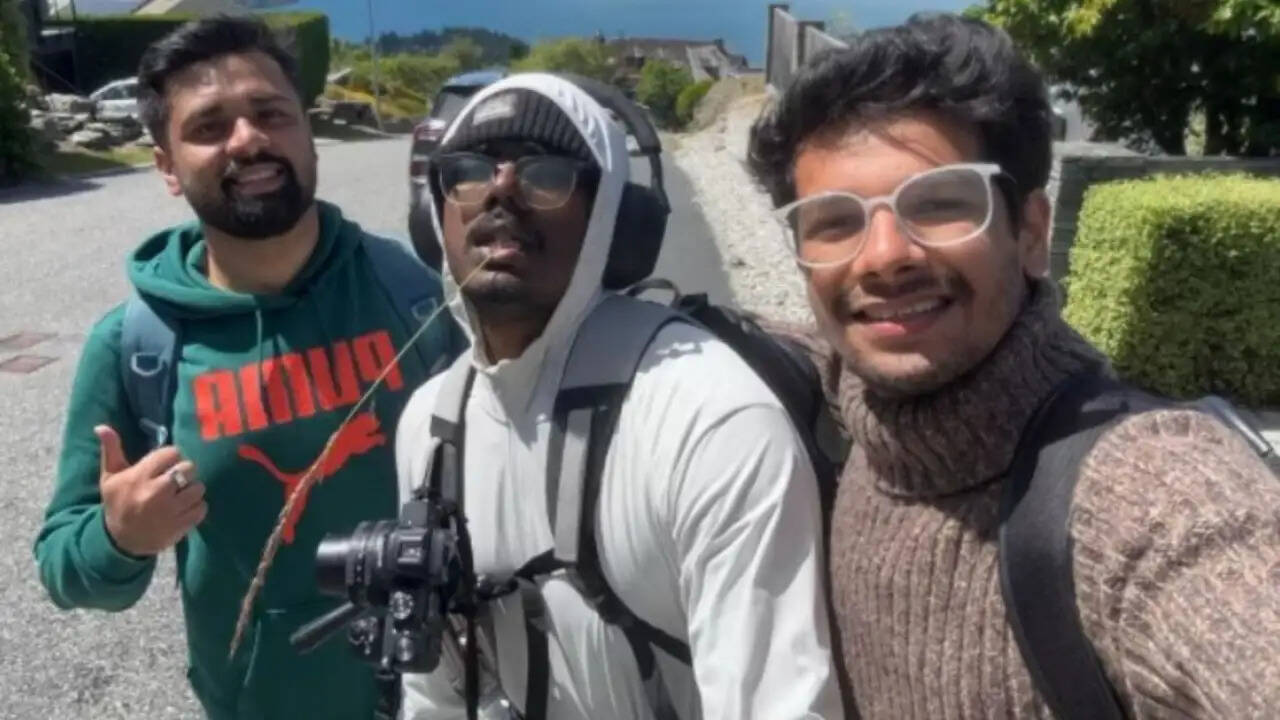
भारतीय मूल के तीन शोधकर्ताओं ने, जो कि साइबर सुरक्षा स्टार्टअप 'हैकट्रॉन एआई' से जुड़े हैं, एंथ्रोपिक के एआई मॉडल 'क्लाउड' का उपयोग करते हुए OpenAI के सिस्टम में एक सुरक्षा खामी का पता लगाया। यह परीक्षण ओपनएआई के 'बग-बाउंटी' कार्यक्रम के तहत किया गया था। शोधकर्ताओं ने एआई टोकन पर लगभग 3,000 डॉलर (लगभग 2.5 लाख रुपये) खर्च किए और 72 घंटे से भी कम समय में ओपनएआई के कर्मचारियों के खातों से कंपनी के प्राइवेट गिटहब (GitHub) रिपॉजिटरी तक पहुंच प्राप्त कर ली। खामी की जानकारी मिलने के बाद ओपनएआई ने इसे ठीक किया और टीम को 6,500 डॉलर (लगभग 5.5 लाख रुपये) का बग बाउंटी पुरस्कार दिया।
शोधकर्ताओं की पहचान
कौन हैं ये प्रतिभाशाली शोधकर्ता?
इस शोध का नेतृत्व हैकट्रॉन एआई के सह-संस्थापक हर्ष जायसवाल ने किया, जिसमें मोहन पेधापति और राहुल मैनी शामिल थे।
मोहन पेधापति: हैकट्रॉन एआई के सीटीओ और सह-संस्थापक मोहन वेब एक्सप्लॉइटेशन और सोर्स-कोड समीक्षा में विशेषज्ञता रखते हैं। उन्होंने इलेक्ट्रोवोल्ट इंफोसेक की स्थापना की और क्यूर53 (Cure53) में सुरक्षा सलाहकार के रूप में कार्य किया है।
हर्ष जायसवाल: हर्ष के पास सुरक्षा खामियों की पहचान करने का 10 से अधिक वर्षों का अनुभव है। वे ज़ोमैटो, प्रोजेक्ट डिस्कवरी और एप्पल जैसी कंपनियों के लिए बग खोजने का कार्य कर चुके हैं।
राहुल मैनी: राहुल हैकट्रॉन एआई में वल्नरबिलिटी रिसर्चर हैं और उन्होंने भारती विद्यापीठ, दिल्ली से बी.टेक किया है।
हैकिंग प्रक्रिया का विवरण
कैसे एआई चैटबॉट 'क्लाउड' ने मदद की?
शोधकर्ताओं ने सबसे पहले ओपनएआई के पब्लिक कम्युनिटी फोरम में एक सुरक्षा खामी का पता लगाया, जो इमेज फाइलों को प्रोसेस करने के तरीके से संबंधित थी। इसके बाद, उन्होंने एंथ्रोपिक के एआई चैटबॉट 'क्लाउड' का उपयोग करते हुए उस खामी को एक्सीक्यूट करने के लिए कोड तैयार किया। क्लाउड ने कोड लिखने और उसे तेजी से विकसित करने में सहायता की। इसके बाद, टीम ने लॉगइन टोकन के माध्यम से ओपनएआई कर्मचारियों के खातों तक पहुंच बनाई और एक कर्मचारी के कोडैक्स (Codex) अकाउंट के जरिए प्राइवेट गिटहब वातावरण में प्रवेश किया।